ADAS(先進運転支援システム)、IVI(車載インフォテインメント)、CCU(セントラルコミュニケーションユニット)など、車載システムの高機能化・統合化が進む中、ECUで扱うデータやセキュリティ機能も増えています。そのため、重要な鍵情報や暗号処理を、通常の実行環境から分離して保護する仕組みが求められています。
AutoCrypt TEEは車載AP/SoCのTEE(Trusted Execution Environment)を活用し、暗号処理や鍵管理、各種車載セキュリティ機能を提供するSoC向けセキュリティソリューションです。REE側ソフトウェアとTEEセキュリティソフトウェアで構成され、Adaptive AUTOSARおよびNon-AUTOSAR環境に対応します。重要な鍵情報や暗号処理をTEE領域で保護するほか、Secure BootやSecure Flashingなどの機能も実装できます。
対象となるSoCやOS環境に応じて柔軟に適用でき、さまざまな車載システムで活用できます。
Cryptographic Services
暗号化・復号化、Hash、
Signature、Key DerivationなどのCrypto機能を提供
グローバル規制および車種認証の対応
鍵のライフサイクル管理および鍵/
機密データのセキュアな保存機能を
提供
Adaptive AUTOSAR Integration
Adaptive AUTOSAR Security InterfaceとAutoCrypt TEE機能の連携
ECU Security Features
TEE連携の車載セキュリティ機能を
アドオンで提供
AutoCrypt TEE(Trusted Execution Environment)とは?
Trusted Execution Environment(TEE)とは機密データを安全に保護するための設計されたセキュリティ領域です。Rich Execution Environment(REE)は分離されている領域で、TEE内では認証済みのアプリケーションのみが実行されるためデータの機密性や安全性を保護されます。
AutoCrypt TEEは高信頼実行環境を通じて車載システムの安全性を最大化し、強力なデータ保護機能と高い信頼性を提供します。
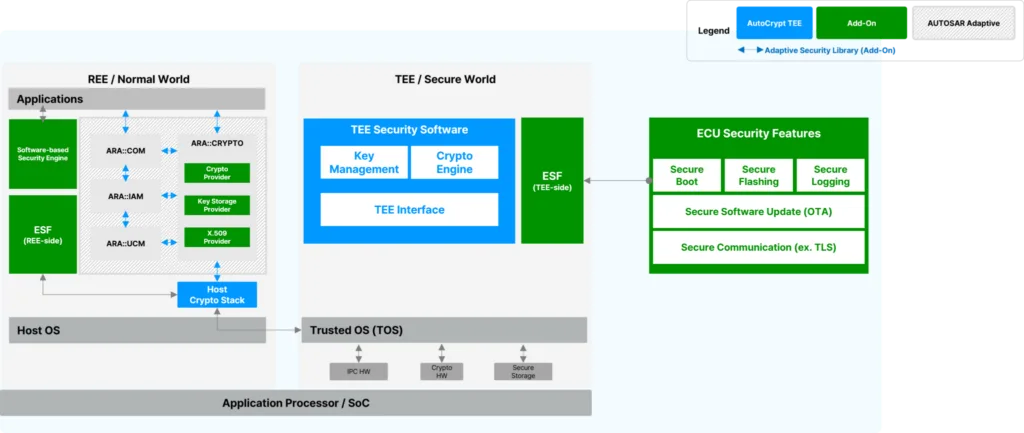
AutoCrypt TEEはTEE Security Softwareを基盤として暗号処理およびKey Management機能を提供します。Host Crypto Stackを通じて、REE領域からのセキュリティ要求をTEE領域と連携させます。
さらに、Secure Boot、Secure Flashing、Secure Software Update、Secure Communication、Secure Loggingなど、必要なECU向けセキュリティ機能を追加で実装できます。Adaptive AUTOSARおよびNon-AUTOSAR環境に対応しています。
強力なセキュリティ機能で開発の手間を省く
Adaptive AUTOSAR基準に合わせて開発するためには様々な条件を満たしたうえで、時間と費用をかける必要です。当社が独自開発したAdd-onセキュリティパッケージを利用することで、セキュリティ開発に対する企業負担を抑えることができます。
主要機能
AutoCrypt TEEはREEから隔離されたセキュアな環境で機密情報を管理し、クライアント・アプリケーションごとのアクセス制御による多層セキュリティを実現します。各ECUにTEEを実装し、TEE上で動作するTAも相互に隔離させることで、より安全な実行環境の実装が可能になります。
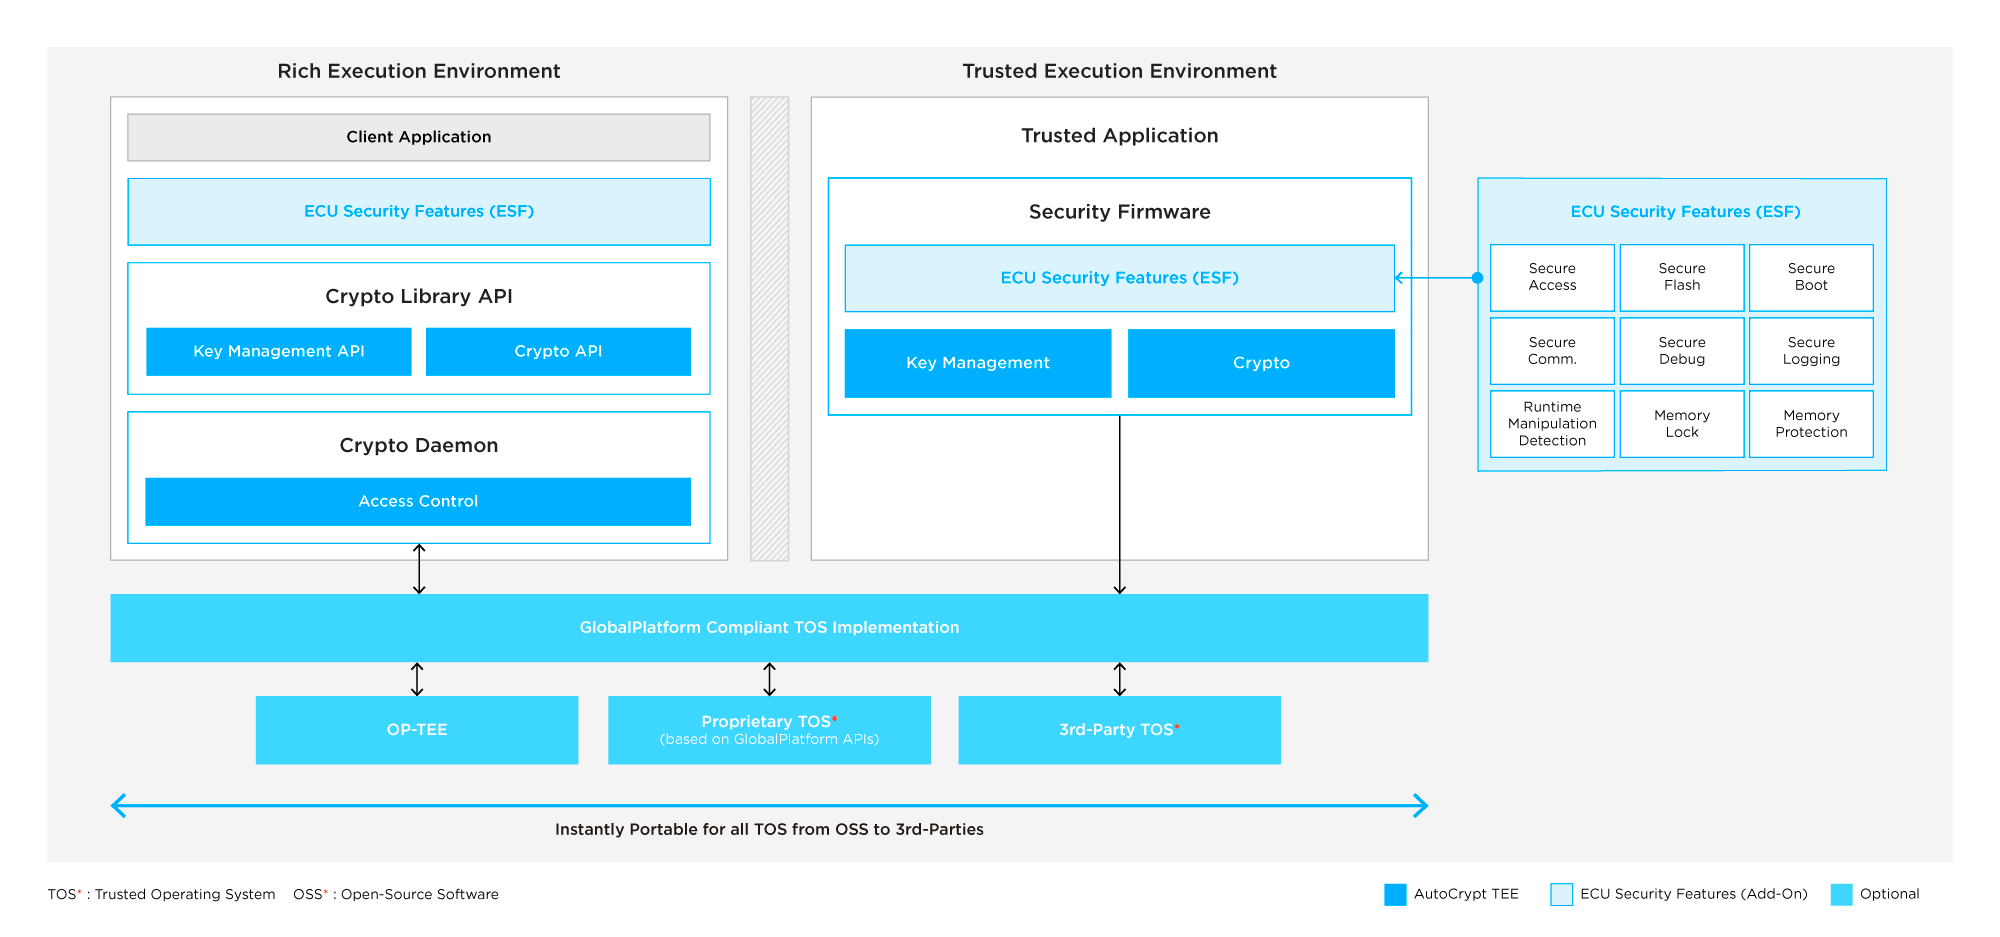
検証済みのクライアント・アプリケーションの要求を信頼できるアプリケーション(TA)に送信するモジュールCrypto Daemonでデータの安全性と機密性の確保、アクセス制御、データ漏えいの防止などを行い、車載システムをハッキングから保護します。また、弊社が独自開発したAdd-onセキュリティパッケージを導入することで、より強力なセキュリティ体制を構築することができます。
強力なセキュリティ機能で開発の手間を省く
Adaptive AUTOSAR基準に合わせて開発するためには様々な条件を満たしたうえで、時間と費用をかける必要です。当社が独自開発したAdd-onセキュリティパッケージを利用することで、セキュリティ開発に対する企業負担を抑えることができます。
AutoCrypt ASL(Adaptive Security Library)
独自開発したAdd-on(AutoCrypt ASL)Secure Cryptographer(ARA::Crypto)をTEEと連携することで、AUTOSAR環境でも、OEMごとに異なるシステムでもTEEを実装することができます。
AutoCrypt ESP(ECU Security Package)
セキュアアクセス、セキュアブートなどのECUセキュリティに必要な機能を即時に構築することができます。また、アルゴリズムの鍵プロトコル変更、脆弱性対応はOTAなどを通じて迅速に対応します。
AutoCrypt TEEが選ばれる理由
互換性
・Adaptive AUTOSAR R20-11で実装可能
・AUTOSAR、Legacyなどの適用環境を問わず
構築可能
適合性
・ASPICE CL2取得
・GlobalPlatform API規格遵守
・TrustZone for ARM-A技術スペックサポート
・NIST基準で検証
・MISRA-C/C++検証
(C:2012年/C++:2008年)
利便性
・TEEで動作する鍵管理、暗号化モジュール提供
・開発者向けインタフェース提供
・OTAでメンテナンス可能
・トラストアンカー役割
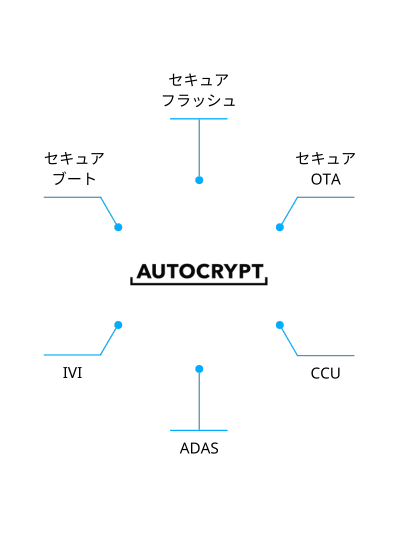
AutoCrypt TEEの活用例
セキュアブート(Secure Boot)
検証済みのアプリケーションの実行をサポートしアプリケーションの真正性と完全性を確保
セキュアフラッシュ(Secure Flash)
検証済みユーザにのみアクセス権限を付与し、権限のないユーザによる不正アクセス及びデータ漏洩を防止
セキュアOTA(Secure OTA)
自動車メーカーによるOTAアップデートの際、検証済みのパッチとバグ修正のみ受信しパッチファイルの変造及び流出を防止
CCU(Central Communication Unit)
暗号鍵とポリシーによるECUとCCU間での双方向認証(2way認証)を提供し、ECUとCCUの両方を保護
ADAS(Advanced Assistance System)
強力なアクセス制御機能を提供し、他の車両との通信による悪性コードの混入やセンサーを利用した盗聴などの試みからADASを保護
IVI(In-Vehicle Infotainment)
カーナビ(位置情報)オーディオ・ビデオ(個人情報)など車載インフォテインメントシステムの脆弱性を狙った攻撃による個人情報流出を防ぎ、機密情報をセキュアな領域で管理